El hardening de Microsoft 365 es configurar el tenant para que una contraseña robada o un equipo sin control no basten para entrar: MFA resistente a phishing, acceso condicional y dispositivos administrados.
En 2026 la mayoría de los ataques ya no “rompen” nada: entran con una cuenta válida, un correo engañoso o una sesión robada. Al mismo tiempo, la inteligencia artificial más que duplicó el número de vulnerabilidades publicadas en un año. Para una empresa que trabaja en Microsoft 365, esto significa que el tenant es la nueva frontera: si la identidad y los dispositivos no están endurecidos, el resto de los controles llega tarde.
Este artículo explica, con datos de 2026, por qué la identidad es el vector común, cómo la IA cambió el ritmo de los ataques y qué configurar en el tenant según el tamaño de la empresa y su licenciamiento.
¿Por qué la identidad es el principal vector de ataque?
Aunque el titular de 2026 fue que la explotación de vulnerabilidades se volvió la vía de entrada número uno, la identidad sigue siendo el hilo que conecta casi todos los ataques. El Verizon DBIR 2026 separa la identidad en tres vías (phishing, abuso de credenciales y pretexting); sumadas, superan a la explotación.
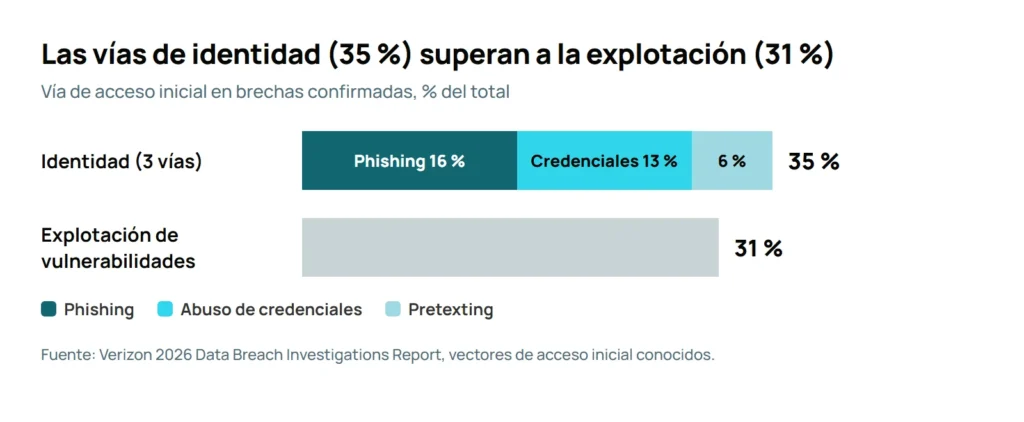
| Vía de acceso inicial | % de brechas confirmadas |
|---|---|
| Phishing | 16 % |
| Abuso de credenciales | 13 % |
| Pretexting | 6 % |
| Identidad (las tres vías) | 35 % |
| Explotación de vulnerabilidades | 31 % |
Fuente: Verizon 2026 Data Breach Investigations Report, vectores de acceso inicial conocidos.
Y la identidad no solo es la puerta de entrada; también es lo que el atacante busca una vez dentro:
- Las credenciales aparecen en el 39 % de las brechas en algún punto del ataque, aunque no hayan sido la vía de entrada (Descope, resumen del DBIR 2026).
- El 73 % de las víctimas de ransomware tuvo una fuga de credenciales o un infostealer asociado en el año previo; la mitad, en los 95 días anteriores al ataque (misma fuente).
- El 73.3 % de los intentos de acceso inicial que observó Microsoft involucró cuentas válidas, ingeniería social, phishing o que el usuario ejecutara algo, y más de la mitad de las intrusiones derivó en más robo de credenciales (Microsoft Digital Defense Report 2026, resumen ejecutivo).
- El 79 % de los ataques de ransomware empezó con una acción de identidad: robar una credencial o usar una ya robada (Sophos, State of Ransomware 2026).
Qué significa para Microsoft 365: el usuario y su sesión son el perímetro. Una contraseña filtrada sin MFA, o un MFA que se puede engañar con una página falsa, le da al atacante el correo, OneDrive, SharePoint y Teams sin explotar ningún fallo.
¿Cómo cambió la IA el ritmo de los ataques?
La IA encuentra fallas más rápido de lo que las empresas alcanzan a parcharlas: en 2026 los CVE publicados más que se duplicaron.
Los modelos de IA ya revisan código y encuentran fallas a una velocidad que ningún equipo humano alcanza. El resultado en 2026 fue un récord histórico: el 13 de noviembre los CVE publicados en el año pasaron de 100,000, más del doble de 2025, y VulnCheck atribuye la mayor parte del salto a la búsqueda de fallas con IA (The Register).
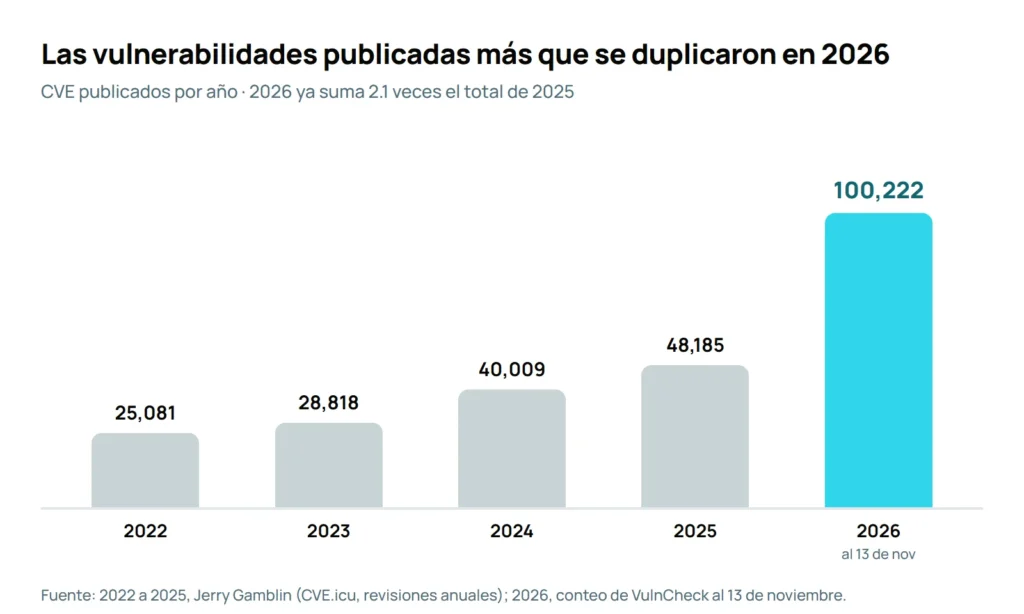
| Año | CVE publicados |
|---|---|
| 2022 | 25,081 |
| 2023 | 28,818 |
| 2024 | 40,009 |
| 2025 | 48,185 |
| 2026 (al 13 de noviembre) | 100,222 |
Fuente: 2022 a 2025, Jerry Gamblin (CVE.icu, revisiones anuales); 2026, conteo de VulnCheck al 13 de noviembre.
Lo que esto cambia en la práctica:
- Más parches, más seguido. Microsoft publicó 1,474 vulnerabilidades en su actualización de octubre y 1,094 en la de noviembre (eSecurity Planet).
- Menos tiempo para parchar. La mediana entre la publicación de un CVE y su explotación bajó de 120 días en 2025 a 80 días en el primer semestre de 2026, y el 88 % de las explotaciones con código público ocurrió en las primeras 48 horas (The Register, con datos de VulnCheck y CrowdStrike).
- Fallas más graves. La mitad de las vulnerabilidades que Google identificó como probablemente halladas por IA permiten ejecutar código de forma remota, contra 26 % de las encontradas por otros medios (Help Net Security).
- Ataques más rápidos dentro de la red. Microsoft reporta que la IA redujo el robo de credenciales, el movimiento lateral y la extracción de datos de días a minutos (Infosecurity Magazine).
- Más víctimas. Black Kite contabilizó 7,551 víctimas públicas de ransomware entre abril de 2025 y marzo de 2026, 24.9 % más que el periodo anterior (Help Net Security).
Esto no aplica solo a productos comerciales. Las mismas herramientas que encuentran fallas en un firewall o un servidor de correo sirven para revisar los desarrollos propios: APIs, portales de clientes, automatizaciones de Power Platform y scripts con credenciales guardadas. Si un desarrollo interno usa cuentas de Microsoft 365, una falla en él se convierte en un acceso al tenant.
La conclusión: nadie puede parchar al ritmo en que hoy se publican fallas. Por eso endurecer la identidad y el dispositivo es la defensa que sí está bajo control de la empresa: aunque el atacante encuentre una puerta, una cuenta protegida y un equipo administrado le impiden avanzar.
¿Qué controles de seguridad incluye cada licencia de Microsoft 365?
Las buenas prácticas se dividen en dos escenarios según el tamaño de la empresa y su licenciamiento, y en dos ejes de protección. El licenciamiento importa porque define qué controles existen en el tenant: no se puede exigir acceso condicional sin Entra ID P1, ni administrar equipos sin Intune.
Si estás por renovar o ajustar tu licenciamiento, revisa cómo trabajamos Microsoft 365 y seguridad.
Los dos ejes
- Identidad: quién entra, cómo comprueba que es él y desde dónde. Incluye MFA, acceso condicional, cuentas de administración y detección de inicios de sesión riesgosos.
- Protección del dispositivo: con qué equipo entra y si ese equipo es confiable. Incluye administración con Intune, cifrado, antivirus y EDR, parches y permisos locales.
Los dos escenarios
| Escenario | Tamaño típico | Licencias | Quién lo administra |
|---|---|---|---|
| Pequeña empresa | Hasta 300 usuarios (límite de los planes Business) | Business Basic, Standard o Premium | TI de 1 a 3 personas o un proveedor externo |
| Mediana y gran empresa | Más de 300 usuarios, o menos con requisitos regulatorios | Microsoft 365 E3, E5 o E7 | Equipo de TI y, a veces, de seguridad |
Qué incluye cada licencia en identidad y dispositivo (noviembre 2026)
| Capacidad | Business Basic / Standard | Business Premium | E3 | E5 | E7 |
|---|---|---|---|---|---|
| Plan de Entra ID: el nivel del servicio de identidad de Microsoft; define qué controles de acceso hay disponibles para las cuentas | Gratuito (valores de seguridad predeterminados) | P1 | P1 | P2 | P2 + Entra Suite |
| Acceso condicional: reglas que deciden si alguien entra según quién es, desde dónde, con qué equipo y con qué tipo de MFA | No | Sí | Sí | Sí, con riesgo de usuario y de inicio de sesión | Sí, extendido a apps privadas e internet |
| Acceso privilegiado justo a tiempo (PIM): los permisos de administrador se activan solo cuando se necesitan, por tiempo limitado y con aprobación | No | No | No | Sí | Sí |
| Administración de dispositivos: inscribir los equipos y celulares para configurarlos, actualizarlos y comprobar que cumplen las reglas de seguridad | No | Intune Plan 1 | Intune Plan 1 y 2, Remote Help, Advanced Analytics | Intune Suite completo (incluye Endpoint Privilege Management y Cloud PKI) | Igual que E5 |
| Protección del equipo: antivirus y detección de comportamiento malicioso en la computadora, con capacidad de aislarla si se compromete | Solo el antivirus que trae Windows | Defender for Business | Defender for Endpoint P1 | Defender for Endpoint P2 | Defender for Endpoint P2 |
| Detección de ataques a Active Directory local: avisa cuando alguien intenta robar credenciales o moverse entre servidores del dominio de la oficina | No | No | No | Defender for Identity | Defender for Identity |
| Asistente de IA para seguridad: ayuda a investigar alertas, resumir incidentes y consultar el estado de los equipos en lenguaje natural | No | No | No | Security Copilot incluido | Security Copilot incluido |
| Gobierno de agentes de IA: inventario, permisos y control de los agentes de IA que trabajan con los datos de la empresa | No | No | No | No | Agent 365 y Microsoft 365 Copilot |
E7, llamada Frontier Suite, está disponible desde el 1 de mayo de 2026 y reúne E5, Microsoft 365 Copilot, Entra Suite y Agent 365 (Softcat). Desde el 1 de julio de 2026, E3 y E5 incluyen capacidades de Intune Suite que antes se compraban aparte (Microsoft Tech Community). Conviene validar el contenido exacto de cada licencia con el mayorista antes de cotizar.
Hardening de Microsoft 365 para pequeña empresa (Business)
En una pequeña empresa el objetivo es cerrar la mayor parte del riesgo con pocos controles que no requieran un equipo de seguridad. La decisión más importante es la licencia: Business Premium incluye acceso condicional, Intune y Defender for Business, y es la base recomendada; con Basic o Standard solo se cuenta con los valores de seguridad predeterminados.
Eje 1: Identidad
| Práctica | Con Business Basic / Standard | Con Business Premium |
|---|---|---|
| MFA para todos los usuarios | Activar los valores de seguridad predeterminados (security defaults) | Política de acceso condicional “Exigir MFA a todos los usuarios” |
| Bloquear protocolos antiguos (POP, IMAP, SMTP básico) | Incluido en los valores predeterminados | Política de acceso condicional que bloquea autenticación heredada |
| MFA resistente a phishing para administradores | Registrar llaves FIDO2 o passkeys (no se puede exigir sin acceso condicional) | Exigir la intensidad “MFA resistente a phishing” a los roles de administrador |
| Cuentas de administración separadas y sin buzón | Sí | Sí |
| Dos cuentas de emergencia (break-glass) | Sí | Sí, excluidas de acceso condicional |
| Impedir que los usuarios autoricen apps de terceros | Configuración de consentimiento en Entra ID | Igual |
| Bloquear inicios de sesión desde países donde no se opera | No disponible | Acceso condicional por ubicación |
| Bloquear el reenvío automático de correo hacia fuera | Política de correo saliente de Exchange Online | Igual |
| Proteger contra robo de sesión | No disponible | Exigir dispositivo compatible para entrar a Microsoft 365 |
Eje 2: Protección del dispositivo
Sin Intune no hay forma de exigir que un equipo esté protegido antes de entrar al tenant; solo se puede configurar equipo por equipo. Por eso, para el eje de dispositivo, Business Premium es prácticamente obligatorio.
| Práctica | Con Business Basic / Standard | Con Business Premium |
|---|---|---|
| Inscribir equipos en una administración central | No disponible | Intune, idealmente con Windows Autopilot |
| Cifrado del disco | Activar BitLocker a mano (requiere Windows Pro) | Política de Intune que exige BitLocker y guarda la llave en Entra ID |
| Antivirus y EDR | Microsoft Defender Antivirus de Windows | Defender for Business con protección contra manipulación y reglas de reducción de superficie de ataque |
| Usuarios sin permisos de administrador local | Manual | Política de Intune + Windows LAPS para la cuenta local |
| Actualizaciones de Windows y Office | Automáticas en cada equipo | Anillos de actualización con fecha límite desde Intune |
| Celulares personales con correo de la empresa | Sin control | Políticas de protección de apps (MAM) sin inscribir el teléfono |
| Solo equipos sanos entran al tenant | No disponible | Política de cumplimiento + acceso condicional “exigir dispositivo compatible” |
Los primeros 10 pasos para una pequeña empresa
- Crear dos cuentas de emergencia y guardar sus credenciales fuera del tenant.
- Activar MFA para todos (valores predeterminados o acceso condicional).
- Bloquear la autenticación heredada.
- Dar llaves FIDO2 o passkeys a los administradores y exigirlas.
- Reducir los administradores globales a un máximo de 2 a 4 personas.
- Desactivar el consentimiento de apps por parte de los usuarios.
- Bloquear el reenvío externo de correo.
- Inscribir los equipos en Intune y activar Defender for Business.
- Exigir BitLocker, antivirus activo y sistema actualizado mediante una política de cumplimiento.
- Exigir dispositivo compatible en el acceso condicional, primero en modo de solo informe.
Hardening de Microsoft 365 para mediana y gran empresa (E3, E5 y E7)
En una empresa mediana o grande el reto ya no es activar controles, sino aplicarlos sin frenar la operación.
Hay que cubrir a cientos de usuarios, perfiles distintos (empleados, administradores, invitados, cuentas de servicio y ahora agentes de IA) y equipos de varios tipos. E3 cubre lo esencial; E5 agrega detección y respuesta automática; E7 suma el gobierno de accesos y de agentes de IA.
Eje 1: Identidad
| Práctica | E3 | E5 | E7 |
|---|---|---|---|
| MFA resistente a phishing para todos (passkeys, Windows Hello for Business, llaves FIDO2) | Sí | Sí | Sí |
| Acceso condicional por perfil: empleados, administradores, invitados, cuentas de servicio | Sí | Sí | Sí |
| Protección de la sesión: evaluación continua de acceso y protección de tokens | Sí | Sí | Sí |
| Bloquear o pedir más verificación cuando el inicio de sesión o el usuario es riesgoso | No | Sí (Entra ID Protection) | Sí |
| Roles de administrador solo cuando se necesitan, con aprobación (PIM) | No | Sí | Sí |
| Revisiones periódicas de accesos y de invitados | No | Sí | Sí, con flujos automáticos de alta y baja (ID Governance) |
| Detectar ataques contra el Active Directory local | No | Sí (Defender for Identity) | Sí |
| Sustituir la VPN por acceso basado en identidad | No | No | Sí (Entra Private Access) |
| Controlar el uso de internet y de herramientas de IA desde la identidad | No | No | Sí (Entra Internet Access) |
| Inventariar y gobernar agentes de IA con su propia identidad | No | No | Sí (Agent 365) |
Prácticas que aplican a las tres licencias y no dependen del producto:
- Administración por niveles: cuentas separadas para administrar el tenant, los servidores y los equipos; ninguna sincronizada desde el directorio local.
- Cuentas de servicio sin contraseña interactiva: bloquear su inicio de sesión interactivo y limitarlas por ubicación con acceso condicional.
- Invitados con fecha de caducidad y acceso solo a los sitios de SharePoint o Teams que necesitan.
- Consentimiento de apps solo con aprobación de un administrador, con revisión de permisos de Graph.
Eje 2: Protección del dispositivo
| Práctica | E3 | E5 | E7 |
|---|---|---|---|
| Inscripción, cumplimiento y configuración segura con Intune | Sí | Sí | Sí |
| Antivirus de nueva generación, reglas de reducción de superficie de ataque y control de USB | Sí (Defender for Endpoint P1) | Sí | Sí |
| EDR: detección de comportamiento, aislamiento del equipo e investigación automática | No | Sí (Defender for Endpoint P2) | Sí |
| Interrupción automática de ataques (aislar equipo o deshabilitar cuenta comprometida) | No | Sí (Defender XDR) | Sí |
| Gestión de vulnerabilidades priorizada por riesgo | No | Sí | Sí |
| Quitar permisos de administrador local con elevación controlada | No | Sí (Endpoint Privilege Management) | Sí |
| Soporte remoto seguro para la mesa de ayuda | Sí (Remote Help) | Sí | Sí |
| Certificados para Wi-Fi y VPN sin servidor propio | No | Sí (Cloud PKI) | Sí |
| Contraseña única de administrador local por equipo | Sí (Windows LAPS) | Sí | Sí |
| Solo aplicaciones aprobadas en equipos críticos | Sí (App Control for Business) | Sí | Sí |
| Asistente de IA para investigar alertas y consultar equipos | No | Sí (Security Copilot) | Sí |
Prioridades por licencia
- Con E3: MFA resistente a phishing, acceso condicional por perfil, Intune con cumplimiento obligatorio y Defender for Endpoint P1 con reglas de reducción de superficie de ataque. Si el riesgo lo justifica, agregar Entra ID P2 y Defender for Endpoint P2 como complementos.
- Con E5: todo lo anterior, más políticas basadas en riesgo, PIM para todos los roles de administrador, EDR en modo bloqueo con interrupción automática de ataques y retiro de permisos de administrador local.
- Con E7: todo lo anterior, más acceso a aplicaciones internas sin VPN, gobierno del ciclo de vida de las cuentas y registro de cada agente de IA con su propia identidad y permisos mínimos.
Hoja de ruta de 90 días para endurecer tu tenant
El endurecimiento de un tenant no se hace en un fin de semana: cada control se prueba primero en modo de solo informe o con un grupo piloto. Esta secuencia aplica a ambos escenarios; lo que cambia es la profundidad según la licencia.
| Periodo | Identidad | Dispositivo | Resultado esperado |
|---|---|---|---|
| Días 1–30 | Cuentas de emergencia, MFA para todos, bloqueo de autenticación heredada, administradores con MFA resistente a phishing | Inventario de equipos, antivirus activo en el 100 %, actualizaciones automáticas | Cerrada la entrada con contraseñas robadas |
| Días 31–60 | Acceso condicional por perfil, consentimiento de apps restringido, reenvío externo bloqueado | Inscripción en Intune, BitLocker, Windows LAPS, políticas de cumplimiento en solo informe | Visibilidad y control de quién entra y desde qué equipo |
| Días 61–90 | Passkeys para todos los usuarios; en E5/E7, políticas de riesgo y PIM | Exigir dispositivo compatible; en E5/E7, EDR en modo bloqueo y retiro de administrador local | Solo usuarios verificados en equipos sanos llegan a los datos |
Para saber si se va por buen camino:
- Secure Score de Microsoft: medirlo el día 1 y revisarlo cada mes.
- Porcentaje de usuarios con método resistente a phishing registrado, desde el reporte de métodos de autenticación.
- Porcentaje de equipos compatibles en Intune.
- Inicios de sesión que habrían sido bloqueados, en las políticas en modo de solo informe, antes de activarlas.
¿Por dónde empezar en tu tenant?
En Ennoven acompañamos a empresas a endurecer su tenant de Microsoft 365 con un diagnóstico preventivo de seguridad que se adapta a su tamaño y licenciamiento. Se hace en tres pasos:
- Recolección: tu equipo ejecuta nuestros scripts y exporta los registros del tenant, sin darnos acceso administrativo.
- Análisis: revisamos identidad, dispositivos, correo y permisos contra las buenas prácticas de este artículo.
- Plan de hardening: entregamos un diagnóstico con recomendaciones estratégicas y operativas, y un plan de remediación priorizado que tu equipo puede ejecutar o que podemos implementar contigo.
Si quieres saber qué tan expuesto está tu tenant hoy, escríbenos y agendamos una sesión para revisarlo.
Es el proceso de configurar el tenant para reducir las formas en que un atacante puede entrar o avanzar. Incluye exigir MFA, limitar desde dónde y con qué equipos se accede, reducir permisos de administración y mantener los dispositivos cifrados, actualizados y protegidos.
El MFA con códigos o notificaciones sigue bloqueando la mayoría de los ataques con contraseñas robadas, pero se puede engañar con páginas falsas que roban la sesión (AiTM). Las passkeys, Windows Hello for Business y las llaves FIDO2 resisten ese engaño porque solo funcionan en el sitio legítimo.
Para una empresa de hasta 300 usuarios, Microsoft 365 Business Premium es la base recomendada: incluye acceso condicional, Intune y Defender for Business. En empresas más grandes, E3 cubre lo esencial, E5 agrega detección de riesgo, PIM y EDR, y E7 suma gobierno de accesos y de agentes de IA.
Sí, de forma básica: con los valores de seguridad predeterminados se activa MFA para todos y se bloquean protocolos antiguos. Lo que no se puede es exigir condiciones (ubicación, dispositivo, tipo de MFA) ni administrar equipos de forma central.
Microsoft 365 E7, llamada Frontier Suite, está disponible desde mayo de 2026 y reúne Microsoft 365 E5, Microsoft 365 Copilot, Entra Suite y Agent 365. Para seguridad, agrega acceso a aplicaciones internas sin VPN, gobierno del ciclo de vida de las cuentas y control de agentes de IA.
Por la identidad: cuentas de emergencia, MFA para todos, bloqueo de autenticación heredada y MFA resistente a phishing para administradores. Después, inscribir los equipos en Intune y exigir que solo dispositivos compatibles accedan a Microsoft 365.
Una base sólida se logra en unos 90 días si se avanza por etapas: primero identidad, luego inscripción de equipos y al final la aplicación obligatoria de políticas. Cada control se prueba antes en modo de solo informe para no bloquear a los usuarios.
Fuentes
- Verizon — 2026 Data Breach Investigations Report
- Descope — resumen del Verizon 2026 Data Breach Investigations Report
- Microsoft Digital Defense Report 2026 — resumen ejecutivo
- Sophos — State of Ransomware 2026
- The Register — los CVE de 2026 superan 100,000
- eSecurity Planet — CVE 2026 y prioridades de parcheo
- Help Net Security — vulnerabilidades halladas por IA (Google GTIG)
- Help Net Security — Black Kite 2026 Ransomware Report
- Infosecurity Magazine — Microsoft: la IA reduce el tiempo de ataque a minutos
- Jerry Gamblin — 2024 CVE Data Review y 2025 CVE Data Review
- SecurityWeek — CVE de 2022 y 2023
- Softcat — Microsoft 365 E7
- Microsoft Tech Community — capacidades de Intune en E3 y E5
- Microsoft Learn — despliegue de autenticación sin contraseña resistente a phishing